L'importanza di un SOC MDR. Perché le difese interne hanno bisogno di specialisti.
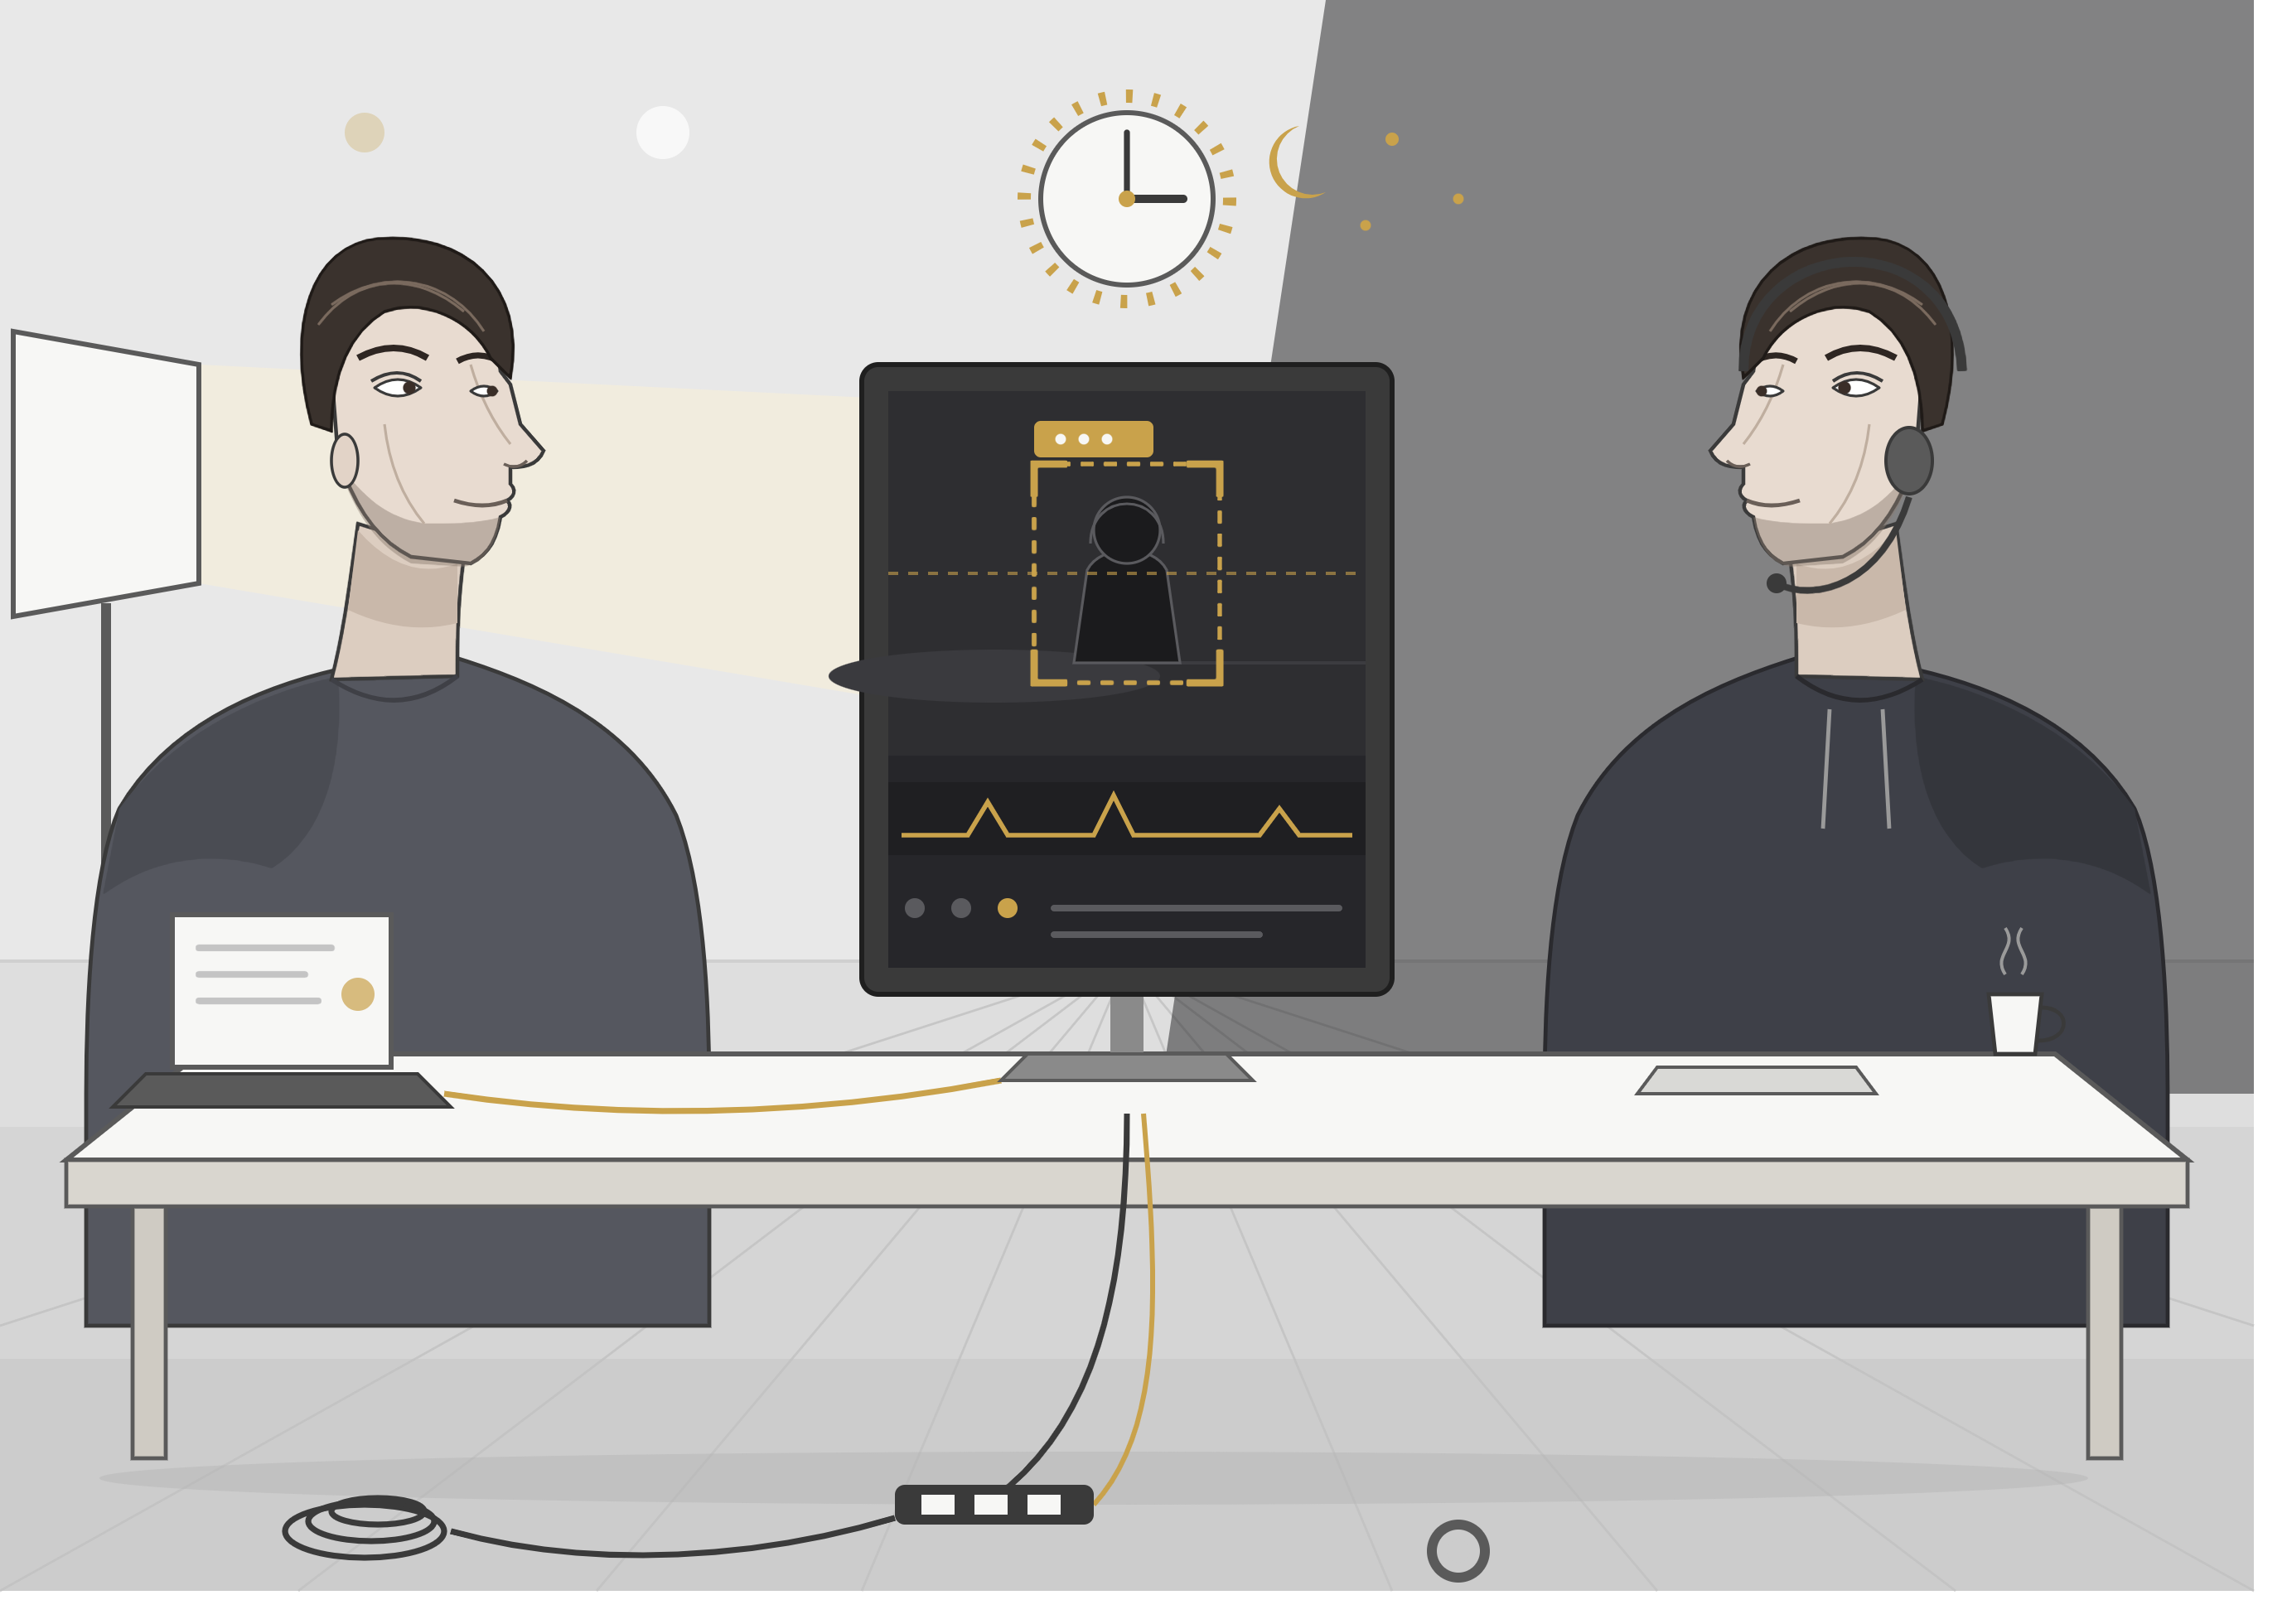
Nelle architetture digitali delle multinazionali, sorge spontanea una domanda frequente: per quale motivo è opportuno integrare un servizio di SOC esterno se l'azienda dispone già di un team IT interno dedicato? La risposta risiede nella specializzazione dei ruoli. Strutturare una difesa aziendale proattiva richiede competenze verticali avanzate, strumenti di correlazione eventi su scala globale e una disponibilità di presidio continua, attiva ogni singolo istante dell'anno.
Un servizio di SOC MDR (Security Operations Center con Managed Detection & Response) agisce in totale sinergia con i responsabili dei sistemi. Mentre l'IT interno si focalizza sul governo dei processi, sull'evoluzione del Digital Workplace e sulla continuità dei flussi di fabbrica, gli analisti di sicurezza esterni controllano capillarmente ogni anomalia, filtrando i falsi positivi e isolando tempestivamente le minacce reali prima che possano intaccare il patrimonio informativo.
L'analogia: L'integrazione di un SOC MDR si comporta esattamente come l'ingaggio di un secondo fotografo specializzato in riprese notturne ad alta dinamica durante un grande evento: mentre tu ti occupi di plasmare la luce principale sul soggetto, lo specialista monitora costantemente ciò che avviene nelle ombre più profonde, dove i tuoi occhi non potrebbero guardare contemporaneamente. Il presidio è totale.
Il valore strategico del monitoraggio centralizzato h24
Nel definire i requisiti di sicurezza previsti dalle normative NIS2 e dagli standard ISO 27001, l'attivazione di un presidio enterprise offre vantaggi organizzativi determinanti:
- Copertura proattiva 24/7/365: Le minacce informatiche prediligono i momenti di vuoto operazionale, come i festivi o i fine settimana. Disporre di un team pronto a intervenire in meno di quindici minuti nel cuore della notte garantisce una resilienza assoluta.
- Threat Intelligence aggiornata in tempo reale: Gli indicatori di compromissione (IOC) cambiano alla velocità del cloud. Un SOC centralizzato analizza i pattern di attacco su migliaia di aziende clienti, riconoscendo in anticipo campagne coordinate sul territorio.
- Ottimizzazione delle risorse interne: Filtrare i log e gli alert di routine alleggerisce il carico di lavoro del team sistemistico aziendale, azzerando l'alert fatigue e permettendo ai tecnici di concentrarsi su progetti ad alto valore aggiunto.
- Incident Response certificata e tempestiva: Al verificarsi di un alert critico, scattano playbook di risposta predefiniti e validati, coordinando le azioni di isolamento degli endpoint in totale accordo con la governance interna.
Architettura solida per una sicurezza condivisa
Affidarsi a un centro di controllo specializzato non significa delegare la responsabilità della propria infrastruttura, ma complementare le difese esistenti. La prevenzione, l'ottimizzazione dei firewall e la stesura delle policy rimangono saldamente nelle mani dei manager interni. Quando la telemetria dei sistemi è integrata con un monitoraggio d'eccellenza, l'intera organizzazione aziendale acquisisce una stabilità superiore, trasformando la sicurezza in un pilastro invisibile a protezione della crescita del business.
E nella tua rete?
I tuoi sistemi dispongono di un presidio strutturato capace di neutralizzare un attacco informatico alle tre di un sabato mattina d'estate, o la tua continuità operativa dipende interamente dalla reperibilità telefonica del tuo team interno?