La privacy la violiamo tutti i giorni senza saperlo. Anche con una foto in strada.
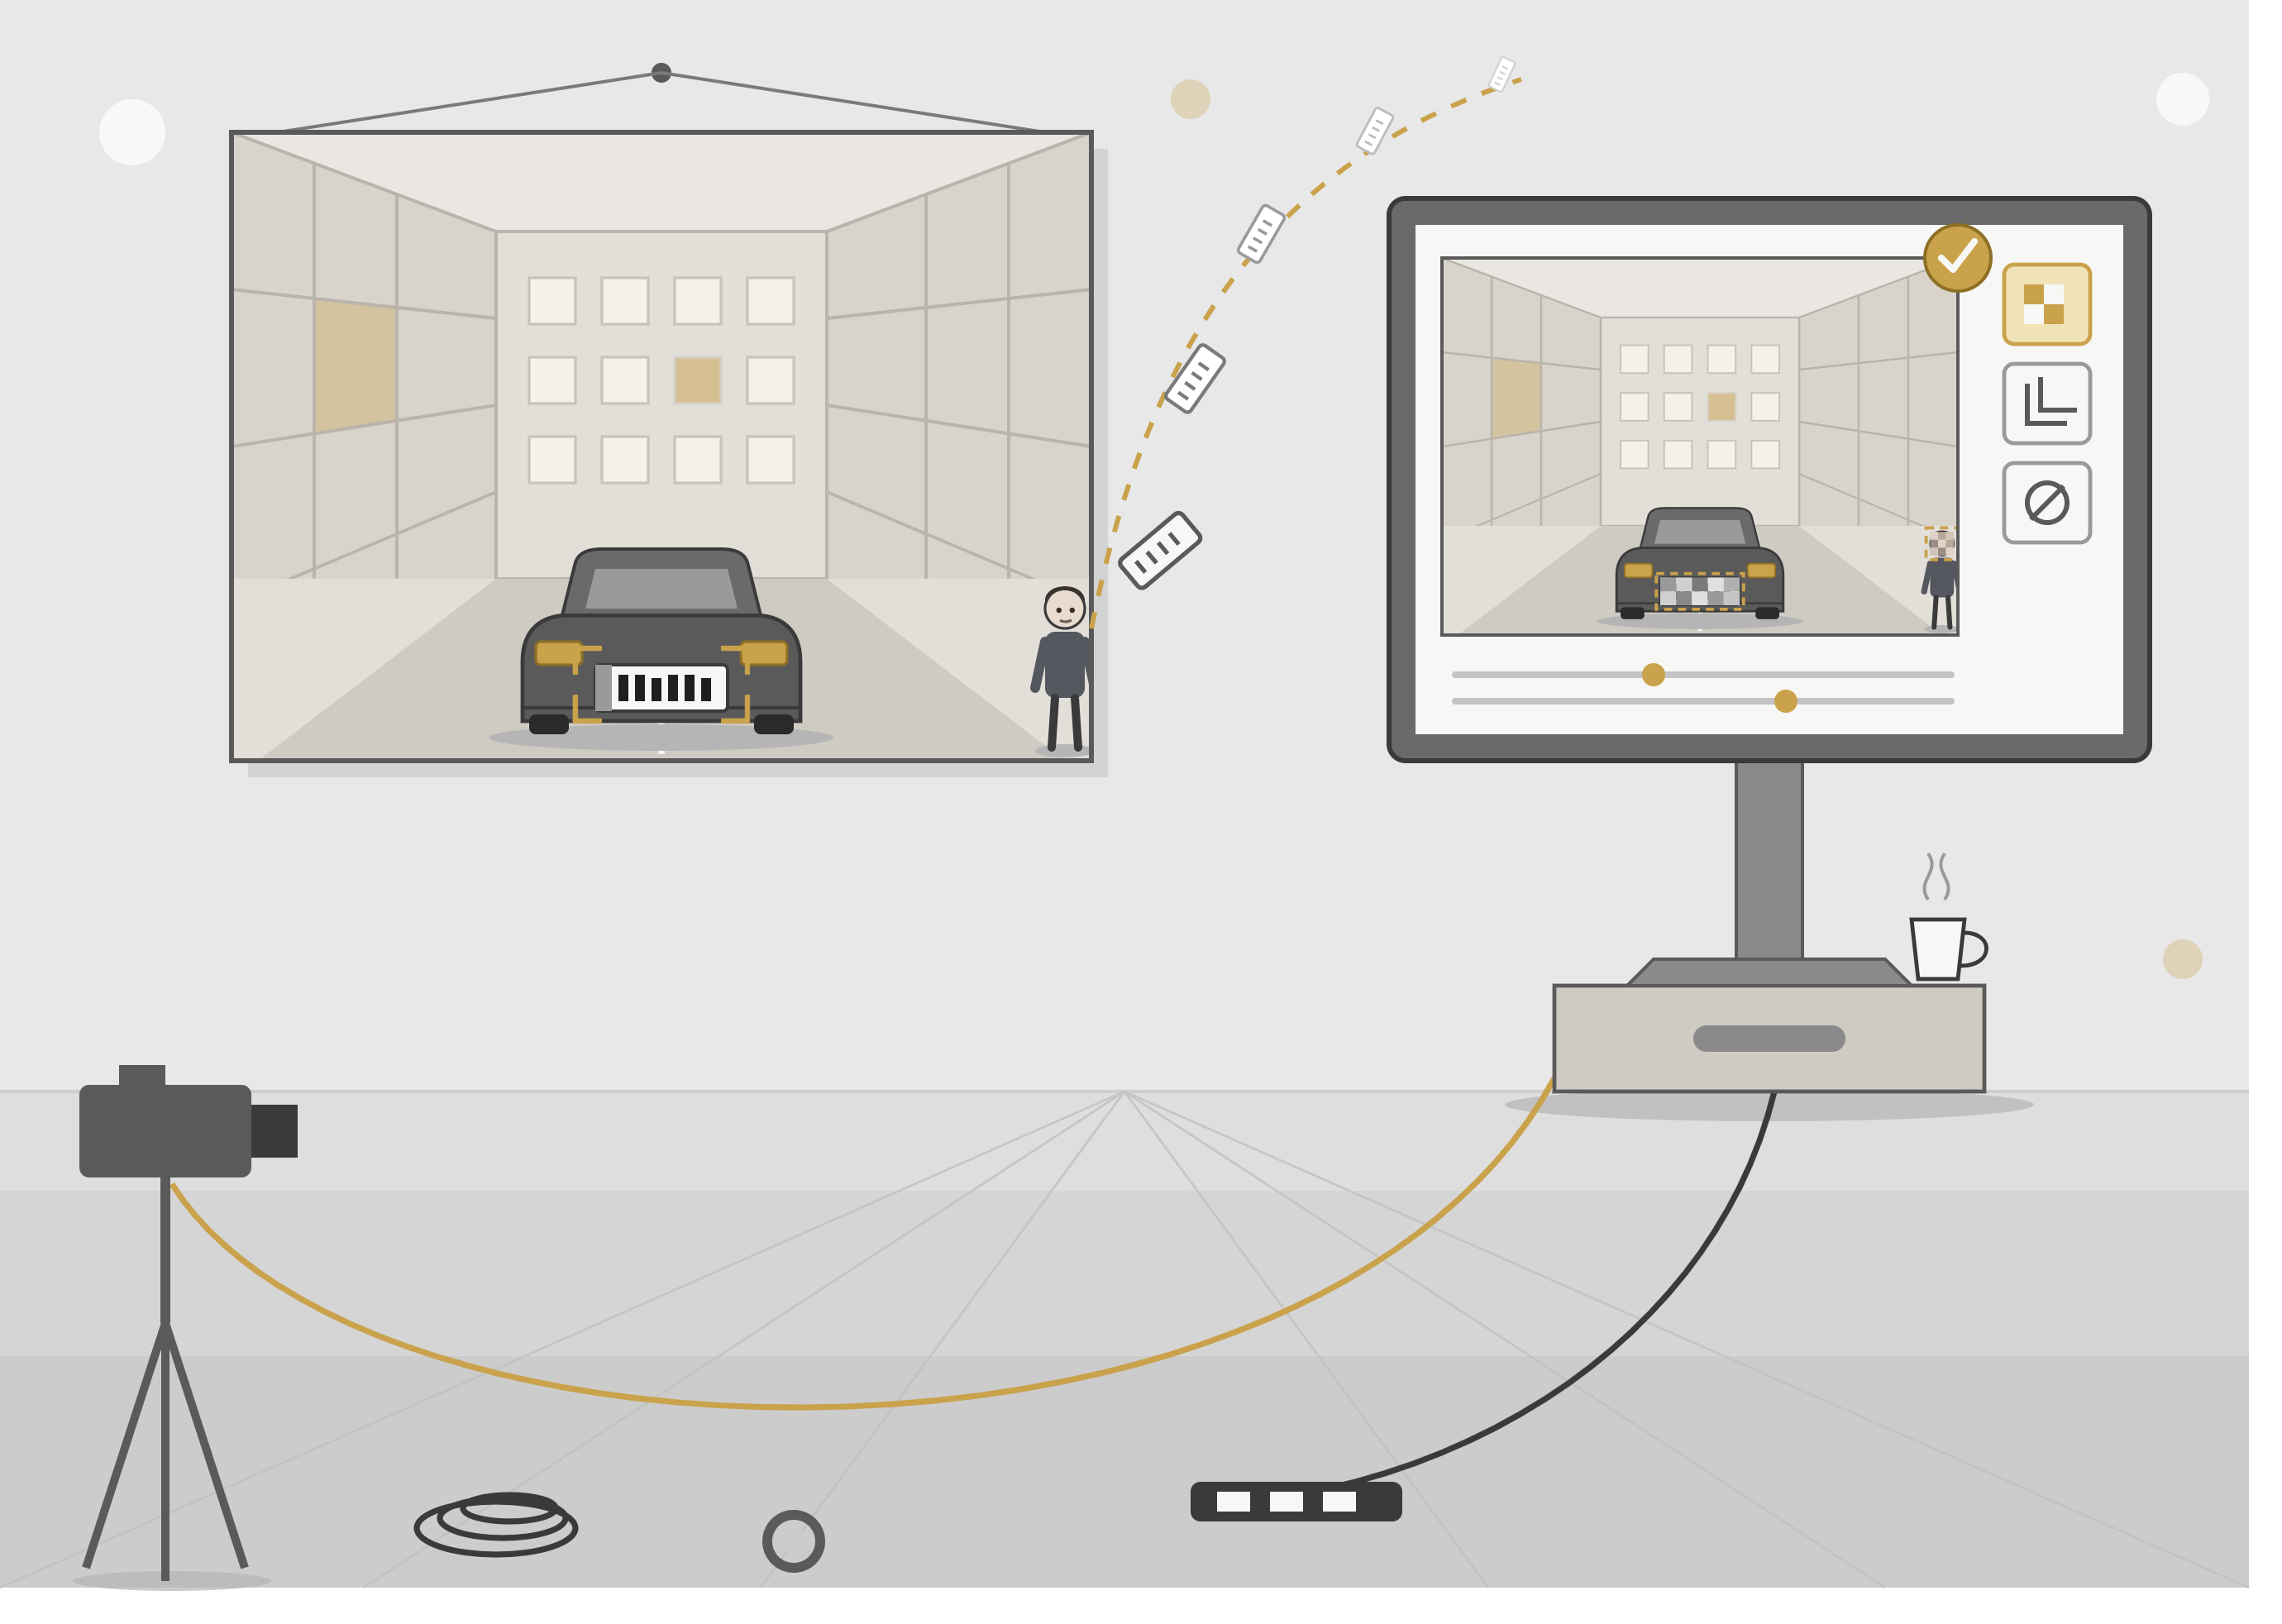
C'è un errore classico che commette quasi chiunque si avvicini alla fotografia di strada per le prime volte. Esci per una sessione in città, catturi un momento dinamico perfetto: le luci si incastrano sui palazzi, la composizione rispetta la geometria ideale e l'atmosfera è ipnotica. Sviluppi il file RAW, lo esporti e lo carichi online con orgoglio.
Non ci hai fatto caso, ma sullo sfondo si legge nitidamente la targa di una macchina parcheggiata o il volto focalizzato di un passante che camminava sul marciapiede opposto. Fine dello scatto tranquillo, benvenuto nel perimetro del GDPR. Una targa o un volto d'area pubblica costituiscono a tutti gli effetti dati personali identificativi, poiché risalire al legittimo proprietario è tecnicamente possibile. Diffonderli online senza un consenso esplicito o una corretta sfocatura preventiva può configurare una violazione normativa, indipendentemente dal valore artistico intrinseco dello scatto.
L'analogia: Nel mondo dell'IT aziendale la logica è speculare. "Pubblicare" o violare la privacy non significa necessariamente subire un attacco hacker mirato o vendere informazioni all'esterno. Significa, molto più semplicemente, permettere a un dato protetto di scivolare fuori dal perimetro di controllo in cui ha il diritto legale di risiedere. Spesso avviene in totale buona fede operazionale, proprio come l'involontaria cattura di una targa in strada.
Le falle invisibili del quotidiano aziendale
Come referente IT per la privacy, mi trovo quotidianamente a mappare e sanare comportamenti che gli utenti considerano innocui o puramente pratici, ma che aprono falle strutturali nella compliance di gestione:
- I backup automatici su cloud consumer: Quando un dipendente scatta una foto a un documento contrattuale o a un badge con il proprio smartphone aziendale (o BYOD) per comodità logistica, se i servizi di sincronizzazione nativi (iCloud, Google Foto o OneDrive personale) sono attivi, quel dato aziendale viene trasmesso istantaneamente a server terzi al di fuori dei contratti di trattamento dati stipulati (DPA).
- Email inoltrate con allegati diffusi: Inviare per distrazione un file Excel contenente log, schede di produzione o dati anagrafici dei dipendenti a un destinatario esterno errato costituisce a livello normativo un data breach non intenzionale che richiede tracciamento e azioni correttive repentine.
- Condivisioni SharePoint incontrollate: Generare un link di accesso a una cartella condivisa impostando il permesso su "Chiunque abbia il link" equivale a rimuovere la maschera di messa a fuoco. Il dato è esposto alla sfera pubblica.
L'Anonimizzazione e la Privacy by Design
La soluzione a questi rischi non risiede nella stesura di faldoni cartacei di policy da archiviare in un armadio per superare un audit formale. La vera compliance si progetta nell'architettura dei sistemi applicando il principio del Privacy by Design.
Così come in post-produzione un fotografo applica un data masking visivo (andando a sfocare selettivamente o eliminando i metadati sensibili dalle immagini destinate al pubblico), in informatica l'IT Manager implementa regole tecniche automatiche: disabilitazione delle sincronizzazioni cloud non enterprise tramite sistemi MDM centralizzati, regole di DLP (Data Loss Prevention) sulle caselle di posta e crittografia forzata sui database di produzione.
La protezione dei dati personali non è un vincolo legale per limitare l'operatività del business; è un'architettura logica di precisione che ha l'unico scopo di proteggere il patrimonio delle persone prima che le informazioni scivolino fuori dal frame.
E nella tua rete?
Sei davvero certo di conoscere dove finisce il perimetro dei dati dei tuoi dispositivi mobili aziendali in questo preciso istante, o ci sono canali di backup automatici che stanno sviluppando i tuoi file in laboratori esterni fuori dal tuo controllo?