Le stampanti in rete. Banali? Tutt'altro quando si governa la sicurezza.
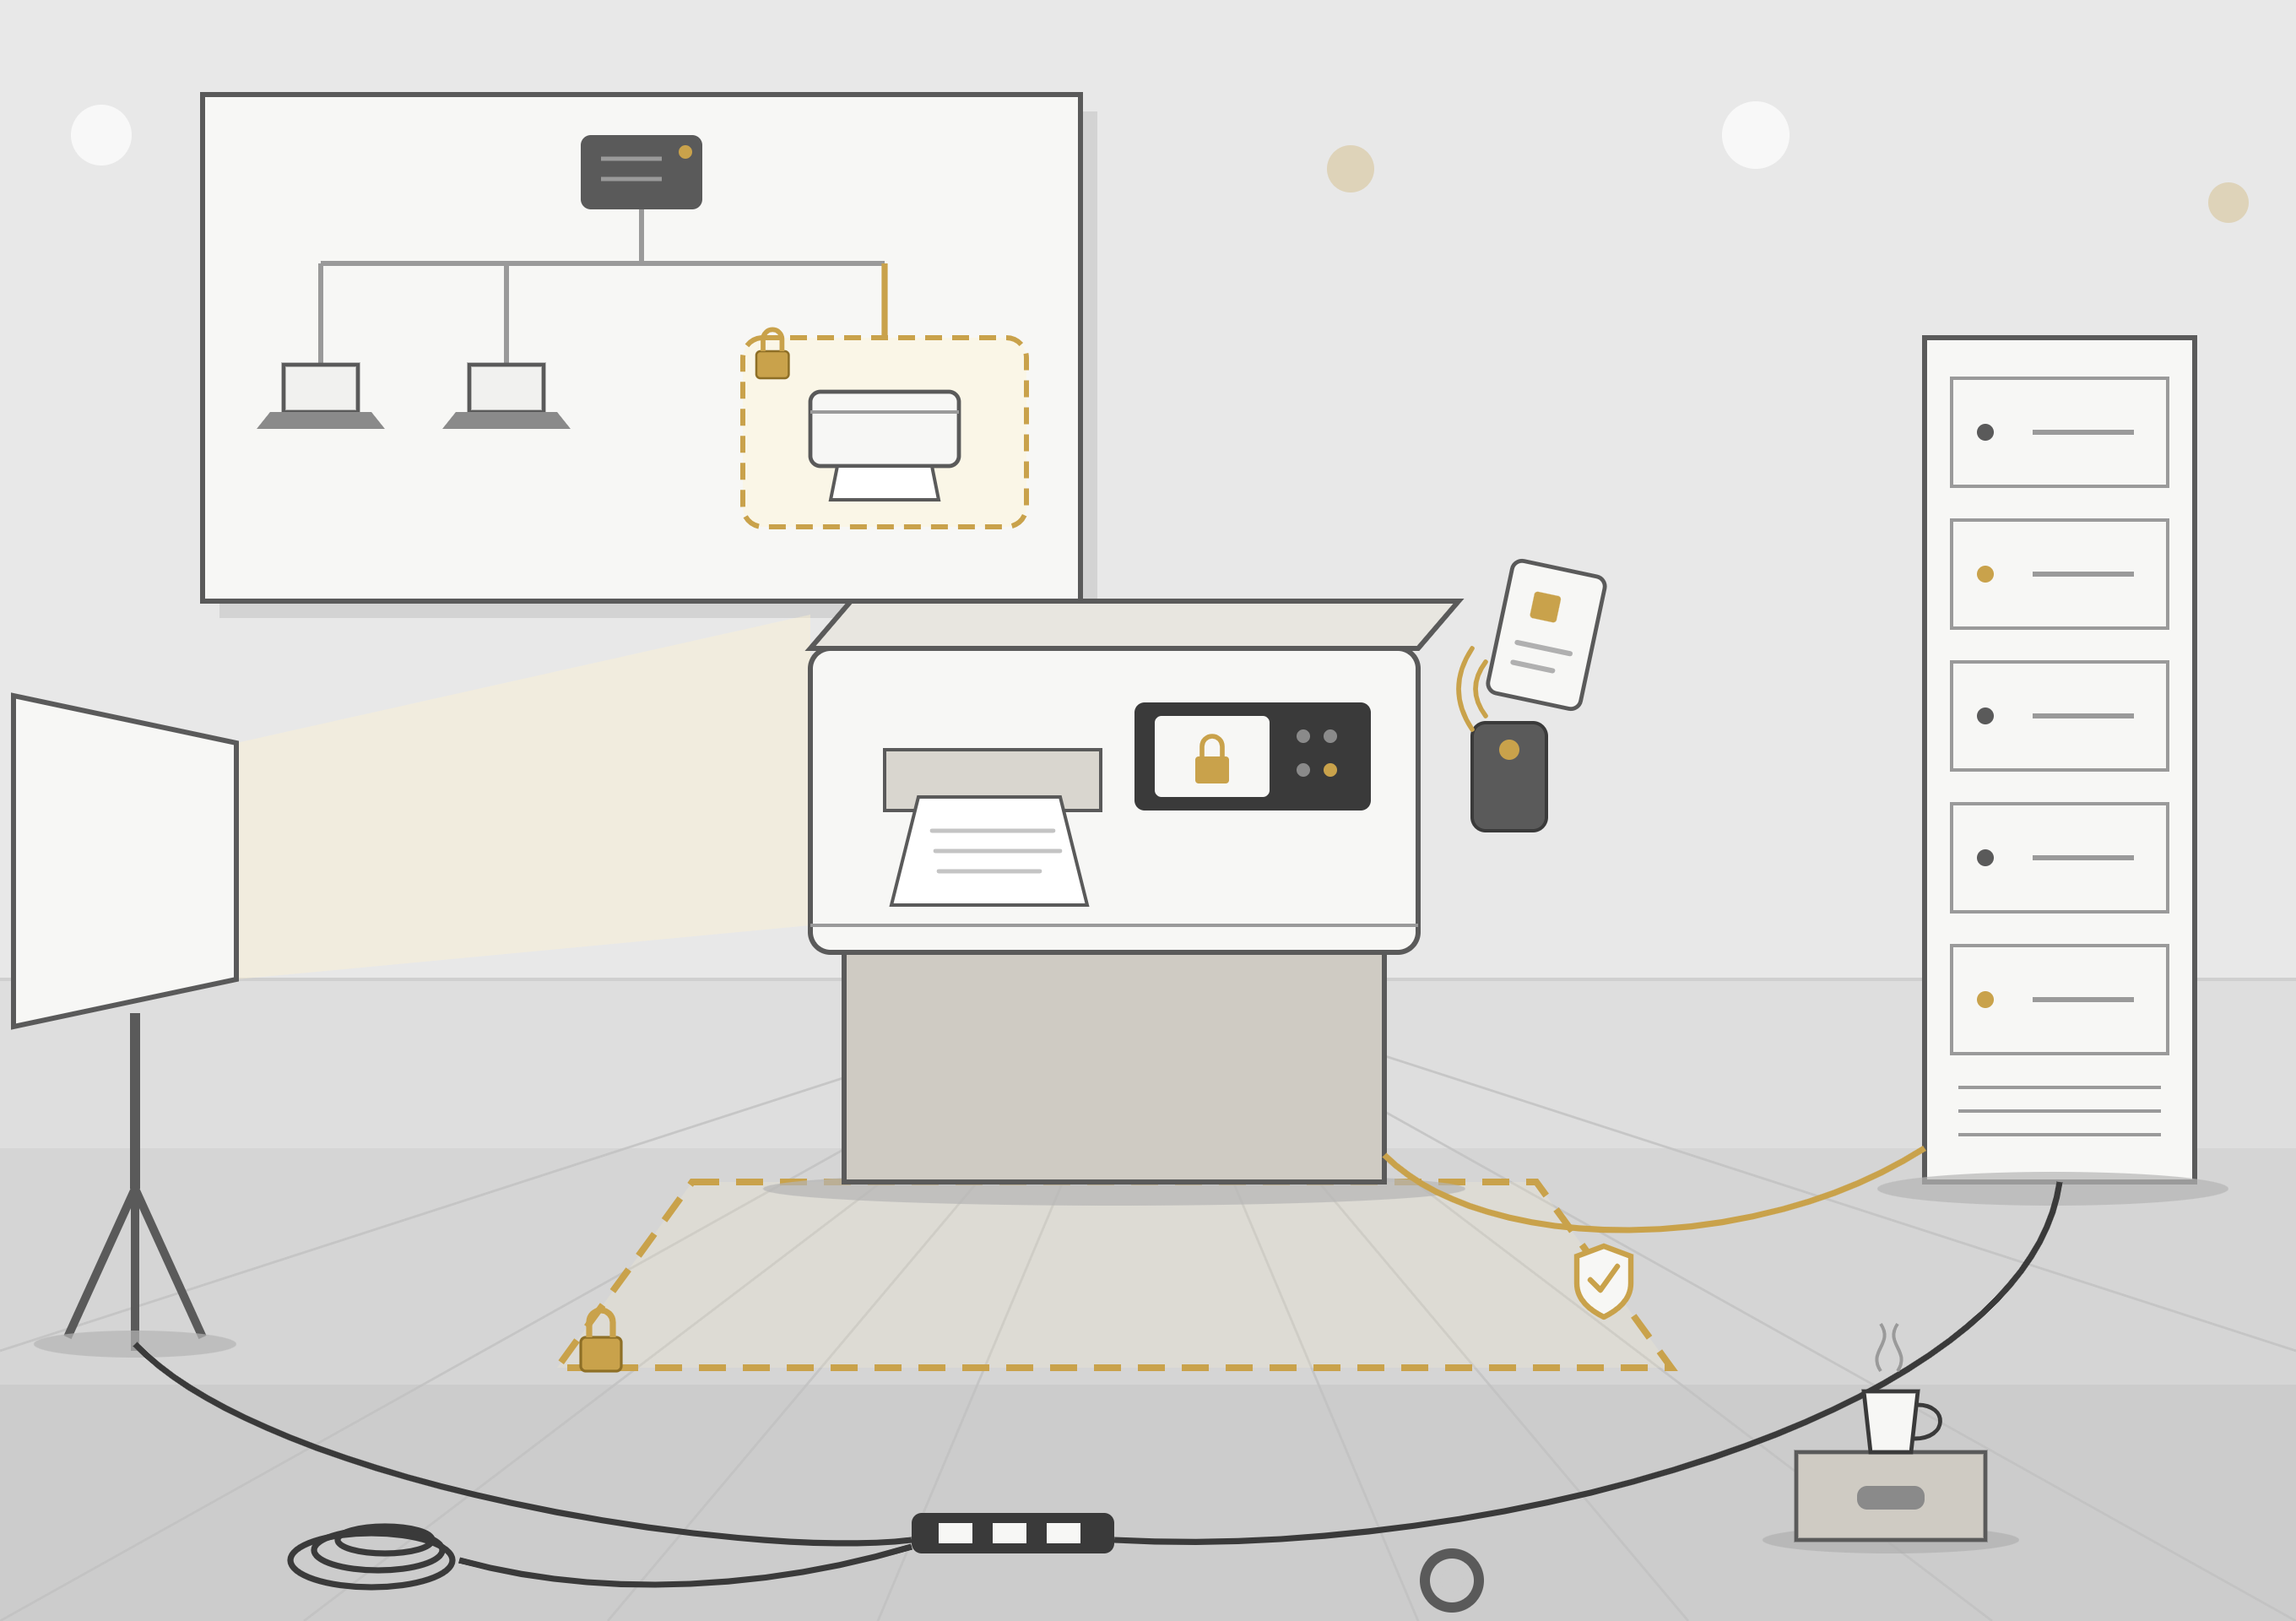
Ci sono argomenti tecnologici che raramente trovano spazio nelle grandi presentazioni strategiche dei comitati di direzione, eppure assorbono una quota rilevante delle IT Operations quotidiane nelle sedi aziendali. I sistemi di stampa rientrano storicamente in questa categoria. Considerarli semplici accessori passivi dell'ufficio costituisce un'approssimazione architetturale, poiché i dispositivi moderni sono a tutti gli effetti nodi di rete completi dotati di processore, memoria, storage e sistemi operativi dedicati.
Governare un'infrastruttura strutturata richiede la centralizzazione dei flussi tramite Print Server dedicati. Questa configurazione permette di automatizzare la distribuzione dei driver corretti agli endpoint mobili, monitorare i volumi operativi, ottimizzare preventivamente le spese di gestione dei consumabili e verificare puntualmente la riservatezza delle informazioni, integrando le attività nei processi di compliance aziendali.
L'analogia: La stampante in azienda si comporta esattamente come la luce d'ambiente all'interno di un set fotografico complesso: tutti gli attori in campo la danno per scontata finché rimane accesa, ma un'improvvisa anomalia di alimentazione o una calibrazione errata ha la capacità di paralizzare l'intero flusso di produzione uffici. Gestire centralmente ogni sorgente assicura stabilità visiva ed operativa.
La superficie di attacco invisibile e le regole di protezione
Se affrontati con un approccio Zero Trust, i sistemi di stampa aziendali vanno inclusi a pieno titolo nelle mappe di rischio della cybersecurity e del patch management. Nel corso dei progetti di consolidamento delle reti multisito, ho strutturato regole tecniche precise per blindare questi endpoint IoT:
- Segmentazione della rete tramite VLAN dedicate: Tutte le periferiche di stampa risiedono all'interno di un perimetro logico isolato, completamente separato dagli endpoint degli utenti e dai server applicativi core, bloccando preventivamente i movimenti laterali di eventuali malware.
- Controllo degli accessi e autenticazione sicura: L'accesso alle console web di amministrazione avviene esclusivamente attraverso la rete di management autorizzata, modificando tassativamente le credenziali di fabbrica al primo allineamento dei dispositivi.
- Integrazione nel ciclo di Patch Management: I firmware delle stampanti seguono un calendario periodico di aggiornamento sistematico, sanando tempestivamente le vulnerabilità note del software prima che possano trasformarsi in vettori di intrusione.
- Cancellazione sicura della memoria interna: I sistemi di archiviazione temporanea dei documenti stampati seguono policy di formattazione e sovrascrittura forzata, a totale tutela dei dati personali e dei requisiti dettati dal GDPR durante l'intero ciclo di vita dell'asset.
L'efficienza silenziosa dell'infrastruttura invisibile
L'ottimizzazione ottimale dei servizi informatici si realizza pienamente quando la tecnologia diventa trasparente per chi la utilizza. Implementare sistemi di stampa protetti, abbinati a processi di rilascio sicuro tramite autenticazione badge, azzera lo spreco di carta e garantisce il corretto instradamento dei documenti aziendali. Quando l'infrastruttura lavora in background con pulizia e stabilità, il business può concentrarsi interamente sulla creazione di valore per il territorio.
E nella tua rete?
Le stampanti aziendali sono incluse nella pianificazione strategica della tua cybersecurity awareness e monitorate centralmente, o rappresentano una superficie d'attacco invisibile lasciata fuori dal controllo del tuo inventario asset?