GDPR e Privacy by Design: la protezione del dato oltre la burocrazia aziendale.
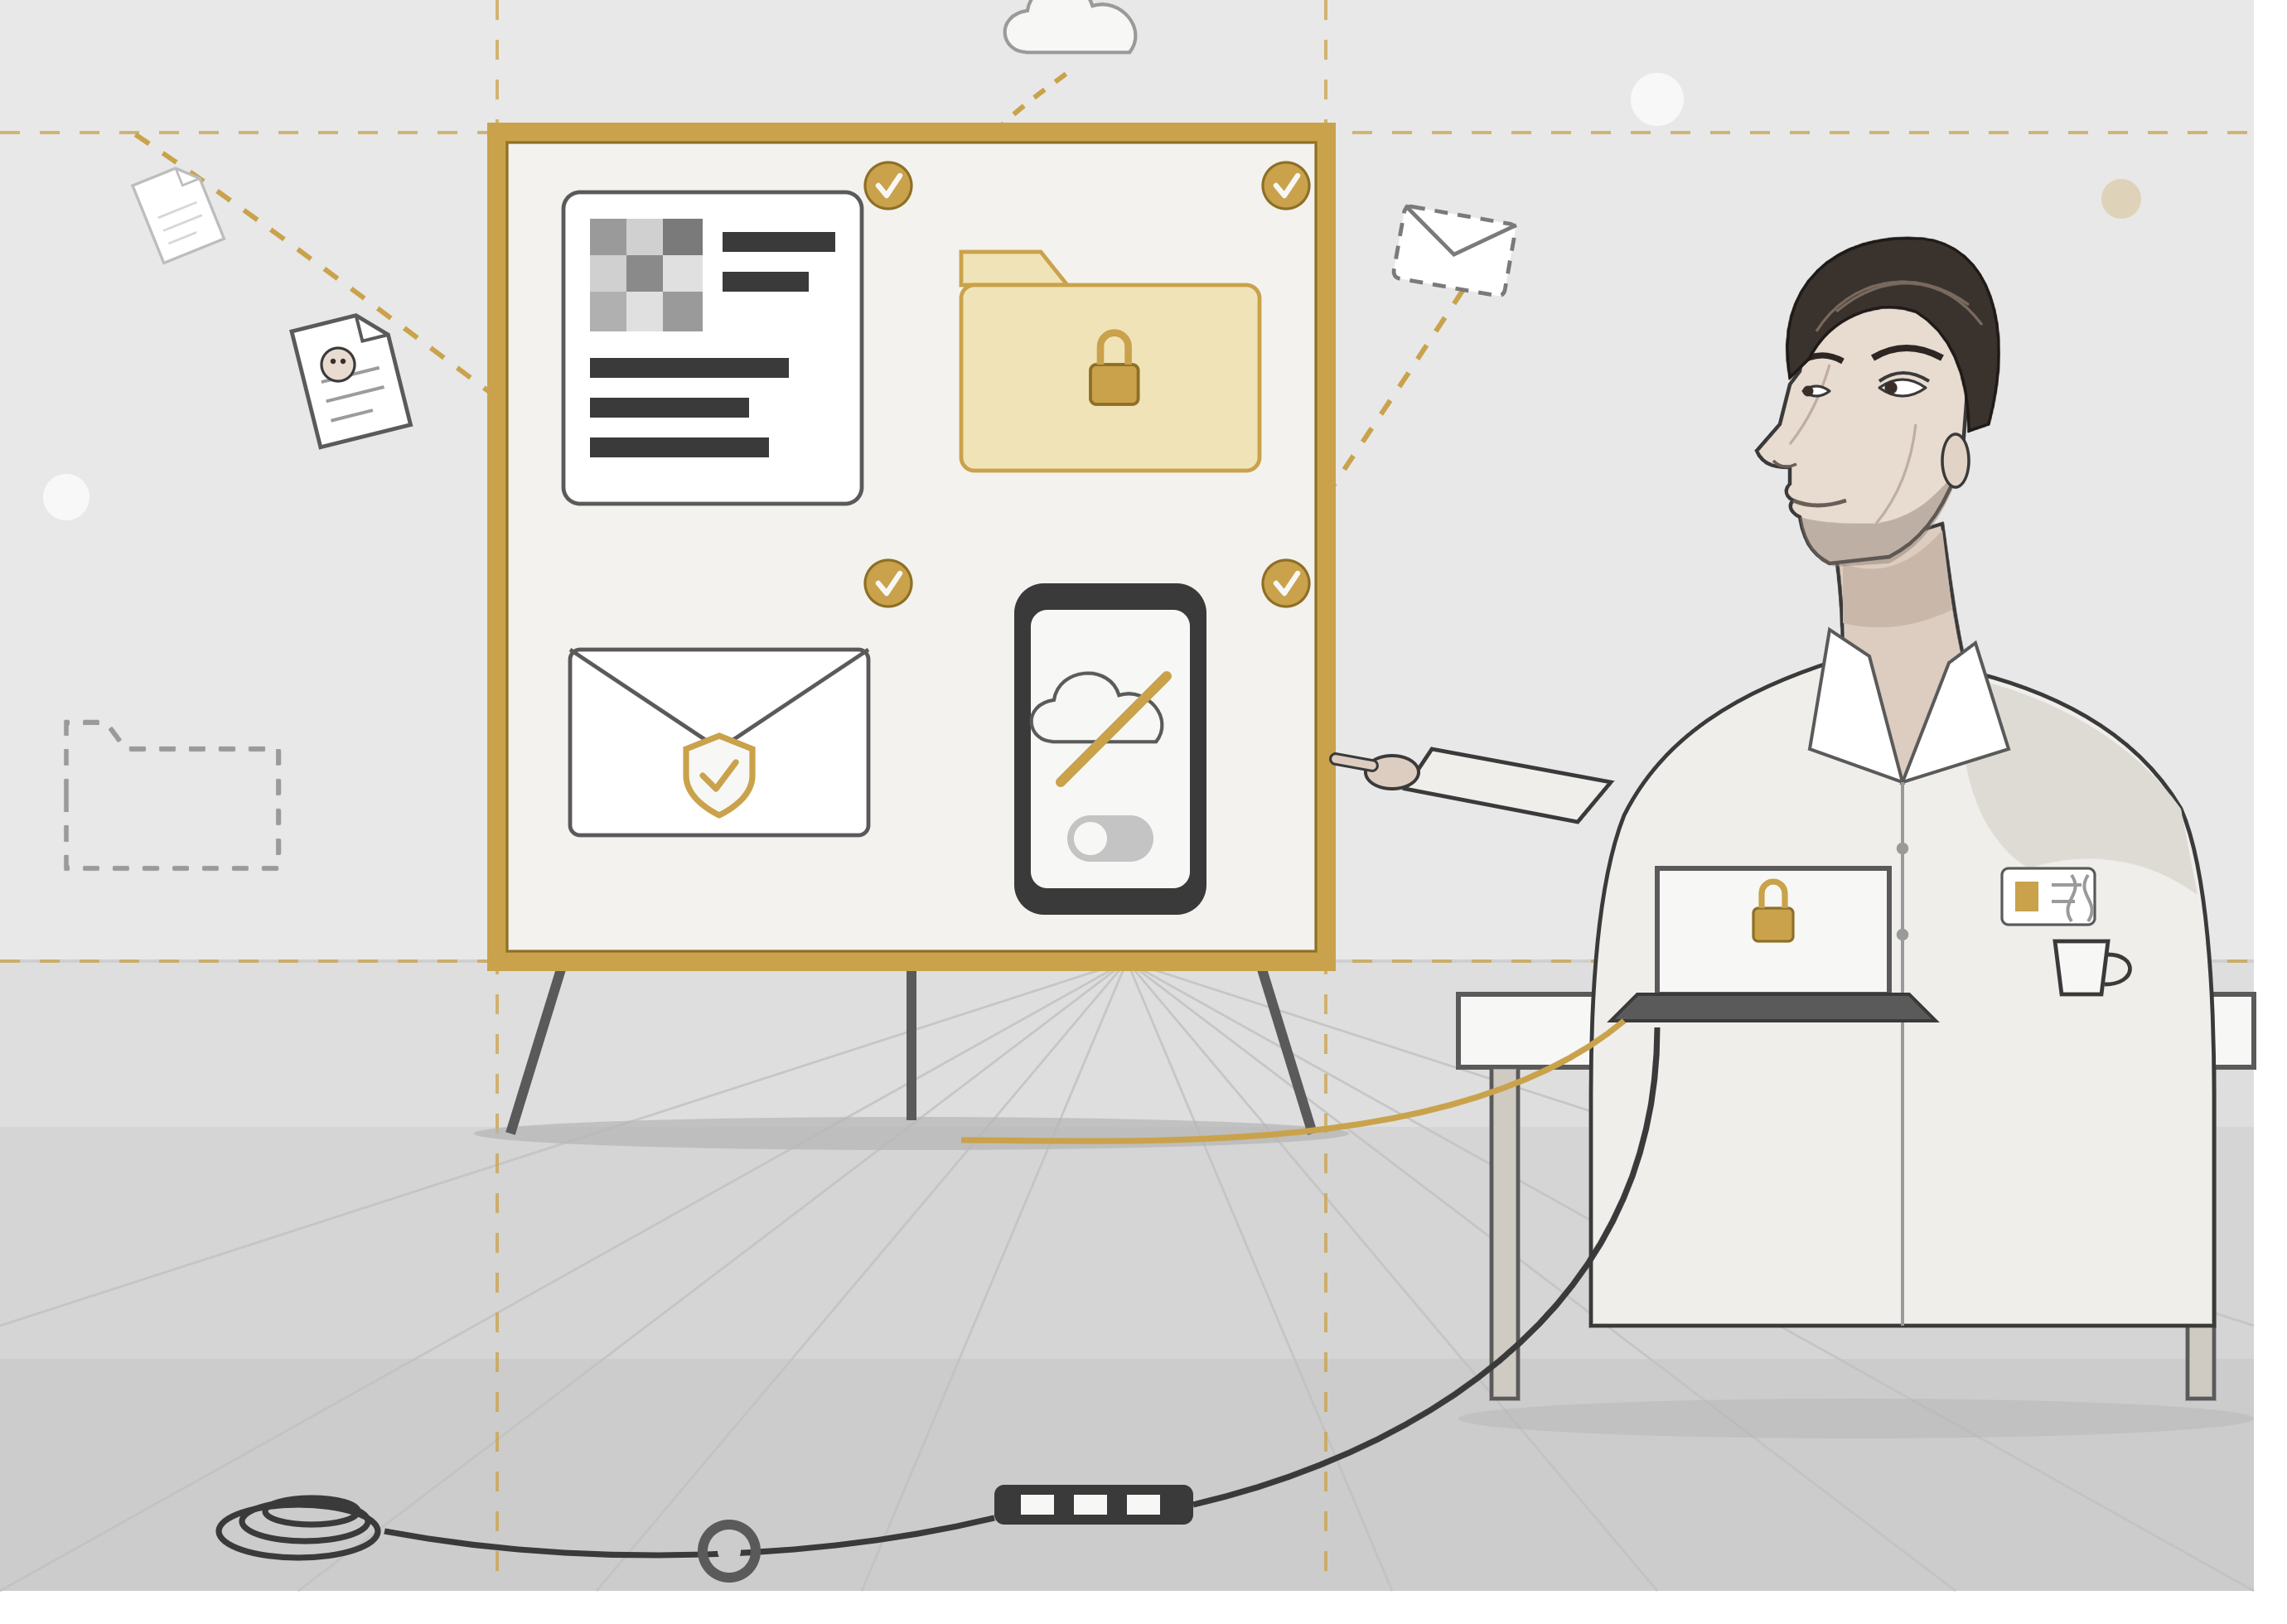
Nelle realtà aziendali moderne, la gestione della privacy viene spesso associata alla compilazione di moduli cartacei o faldoni burocratici da conservare in un armadio. Un approccio strategico alla governance, invece, considera la tutela delle informazioni come una disciplina di precisione legata direttamente all'architettura dei sistemi informatici, finalizzata a salvaguardare il patrimonio dei dipendenti e dei clienti prima che i dati scivolino fuori dal controllo dell'organizzazione.
La vera conformità al regolamento europeo si realizza integrando le regole di protezione sin dalla fase di progettazione di ogni nuovo servizio o applicazione aziendale, assecondando il principio del Privacy by Design. L'obiettivo dell'IT è delineare perimetri chiari e trasparenti, mappando preventivamente i flussi di navigazione e sanando i comportamenti operativi quotidiani che rischiano di esporre involontariamente i dati personali.
L'analogia: Nel mondo della fotografia di strada, diffondere online uno scatto dinamico perfetto in cui si legga distintamente la targa di una vettura o il volto di un passante senza un mascheramento preventivo configura a tutti gli effetti una violazione del perimetro GDPR. In ambito IT la logica è speculare: la diffusione incontrollata di un dato protetto avviene quasi sempre in totale buona fede, dimenticando di verificare i confini invisibili del frame.
Mappare le aree di rischio nel quotidiano aziendale
Come referente IT per la privacy, collaboro costantemente con il DPO e le diverse funzioni aziendali per mappare e indirizzare le casistiche operazionali in cui le informazioni rischiano di scavalcare i perimetri di sicurezza prestabiliti:
- I canali di backup automatici consumer: Quando il personale acquisisce immagini di documenti o badge per necessità logistiche tramite dispositivi mobili, se le sincronizzazioni cloud native personali sono attive, i dati vengono trasmessi istantaneamente a server esterni al di fuori dei contratti di trattamento aziendali (DPA).
- La condivisione incontrollata delle risorse di rete: Configurare l'accesso a cartelle condivise o piattaforme collaborative impostando i permessi su regole eccessivamente aperte equivale a rimuovere ogni filtro di protezione, lasciando il patrimonio informativo esposto a consultazioni non verificate.
- La diffusione accidentale di archivi strutturati: L'invio distratto di email contenenti fogli di calcolo con dati anagrafici, schede di produzione o log di presenza a destinatari errati costituisce un data breach non intenzionale, richiedendo immediate azioni correttive e una corretta tracciabilità sul registro degli incidenti.
L'applicazione pratica delle regole di Data Masking
La soluzione ottimale a questi rischi si concretizza implementando controlli tecnici centralizzati e policy strutturate. Così come in post-produzione si applica un data masking visivo andando a sfocare selettivamente gli elementi identificativi e a pulire i metadati sensibili dalle immagini destinate al pubblico, l'IT adotta contromisure efficaci: disabilitazione dei backup personali tramite sistemi MDM, regole di Data Loss Prevention (DLP) sulle caselle di posta e crittografia forzata sui database di produzione.
La protezione dei dati personali si traduce in un'architettura di valore che abilita il business in totale sicurezza, dimostrando come il rigore metodologico costituisca la forma più alta di rispetto per l'unicità e la dignità delle persone.
E nella tua rete?
Sei pienamente consapevole dei confini logici in cui risiedono i dati aziendali dei tuoi collaboratori in questo esatto momento, o ci sono flussi operativi secondari che stanno sviluppando i tuoi file in laboratori esterni fuori dal tuo controllo?