Gap analysis NIS2: guardarsi allo specchio senza filtri e senza scuse.
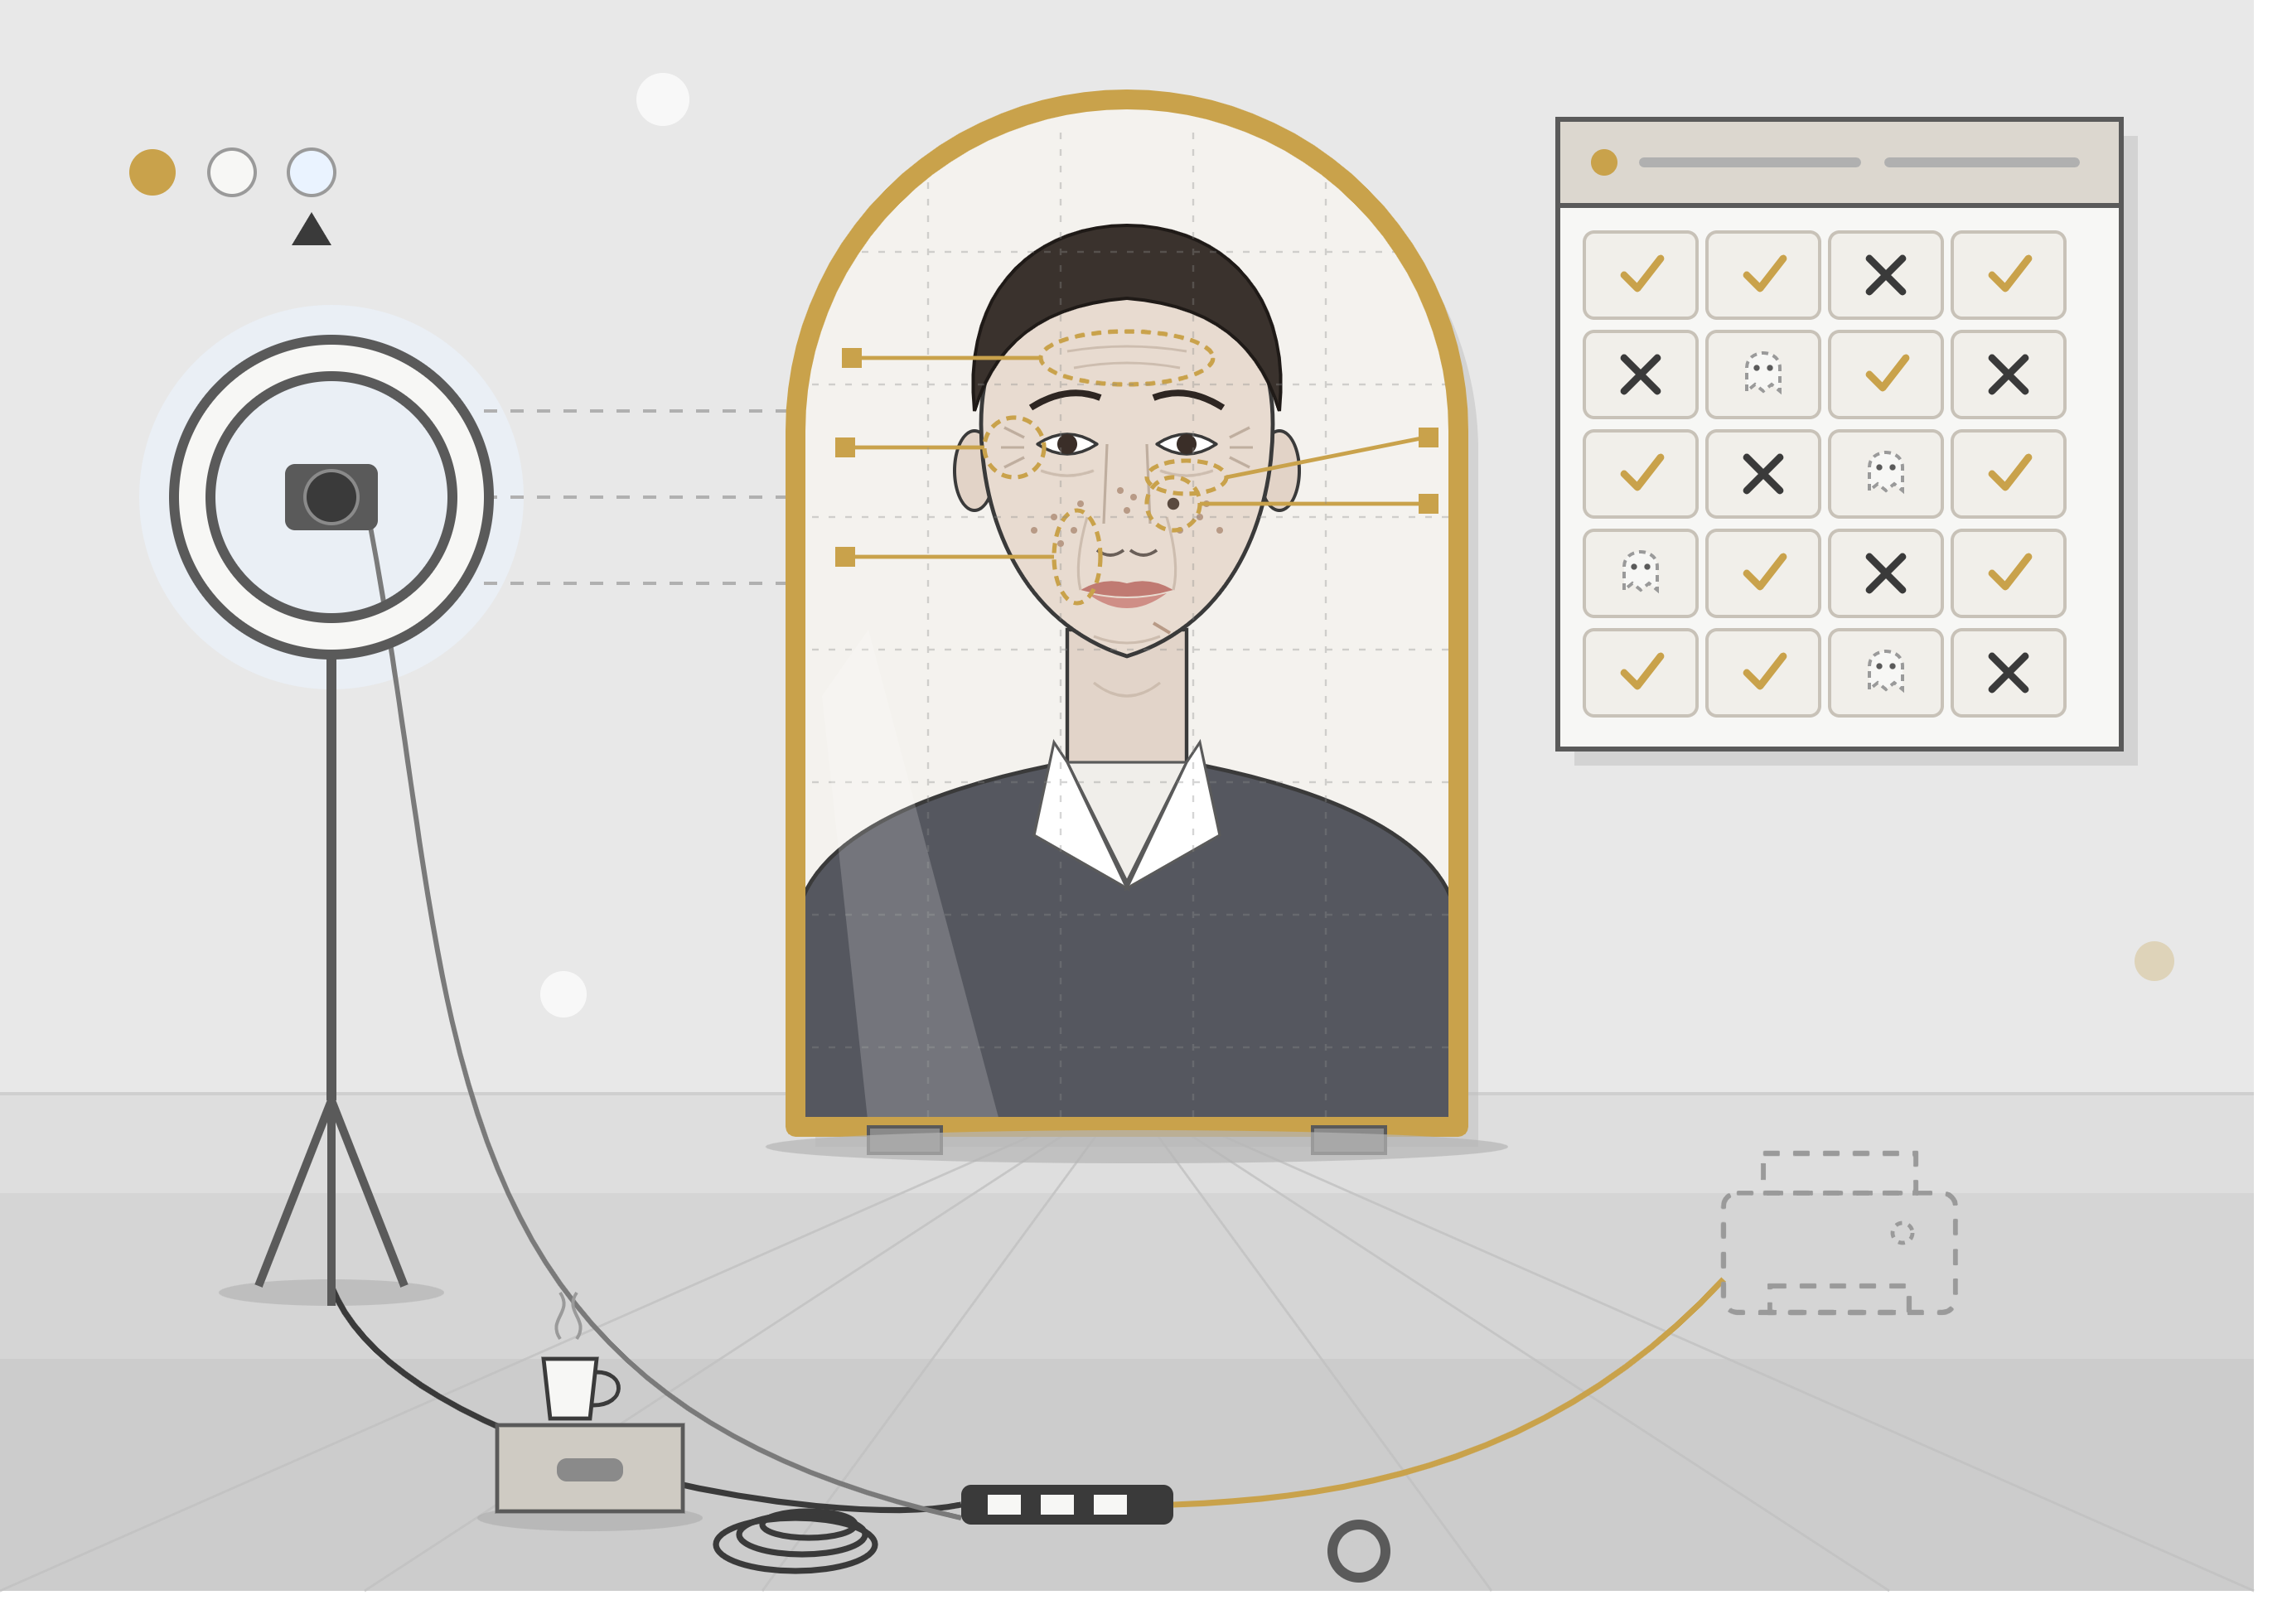
In fotografia esiste uno schema di illuminazione che quasi tutti i ritrattisti evitano, a meno che non sia strettamente necessario: la luce frontale, diretta e piatta. Non crea atmosfera, cancella il mistero delle ombre ed espone spietatamente ogni singola linea o imperfezione del soggetto. È una luce dura, ma profondamente onesta: ti mostra esattamente come sei, senza i trucchi della post-produzione o i filtri correttivi di Lightroom.
Nel percorso di adeguamento alla Direttiva Europea NIS2, il primo passo operazionale obbligatorio risponde esattamente a questa logica spietata e si chiama gap analysis.Significa prendere l'infrastruttura tecnologica dell'azienda, spogliarla dalle rassicuranti relazioni verbali del tipo "siamo a posto" e illuminarla frontalmente per mappare la distanza reale tra lo stato corrente dei sistemi e i requisiti minimi di resilienza imposti dalla norma.
L'analogia: Una gap analysis eseguita per compiacere il board o per superare formalmente una verifica cartacea è come una foto ritoccata male: un'illusione estetica. Ma se affronti la cybersecurity con la testa di chi gestisce la continuità operativa in trincea, hai l'assoluto bisogno di una luce piatta che riveli le crepe prima che ci si infili un ransomware.
Le imperfezioni scoperte sotto la luce a 6000K
Quando ho avviato la gap analysis nella nostra realtà, ho scelto di adottare questo livello di onestà intellettuale. Le anomalie strutturali che sono emerse — e che sono comuni alla stragrande maggioranza delle PMI manifatturiere del territorio — non erano disastri isolati, ma rischi sistemici latenti:
- Asset Inventory incompleto: Pensavamo di conoscere i dispositivi attivi in rete basandoci sui client aziendali noti. Sotto la luce piatta è emerso che il vero inventario includeva decine di endpoint "fantasma": macchinari industriali CNC connessi alla LAN principale per teleassistenza, schede di rete di stampanti legacy mai censite e nodi OT privi di patch management centralizzato.
- Procedure scritte ma non testate: I piani di Incident Response e di continuità aziendale esistevano formalmente sotto forma di documenti PDF del 2022 custoditi in una cartella condivisa. Ma un Disaster Recovery non testato operativamente sul campo non è un piano: è solo una speranza.
- Cultura della sicurezza affidata al buon senso: La formazione dei dipendenti era delegata al classico video annuale obbligatorio da quaranta minuti guardato a velocità raddoppiata. Il risultato reale? Un tasso di vulnerabilità altissimo di fronte a campagne di phishing simulate ben strutturate.
Costruire il trampolino verso la ISO 27001
Scoprire queste crepe non deve essere vissuto come un fallimento del reparto IT, ma come il punto zero da cui pianificare gli investimenti strategici. La NIS2 impone alle PMI obblighi severi in termini di gestione del rischio informatico e responsabilità diretta degli organi di vertice, trasformando la sicurezza in un requisito commerciale primario.
Costruendo le risposte tecniche a questi gap — segmentazione delle reti tramite VLAN dedicate per i dispositivi industriali, implementazione di sistemi centralizzati MDM e pianificazione di simulazioni di ripristino costanti — stiamo gettando le fondamenta per un obiettivo di scala superiore: la certificazione ISO 27001. Framework identici, evidenze documentali comuni, un unico sforzo coerente per blindare l'azienda e posizionarla come partner enterprise credibile sul mercato internazionale.
E nella tua infrastruttura?
Quando è stata l'ultima volta che hai preso la griglia dei tuoi sistemi operativi e l'hai esposta a una luce frontale e onesta? Sei certo della solidità del tuo inventario o stai semplicemente tenendo le ombre lunghe per non vedere dove si nascondono i punti deboli del tuo backend?